CSIRT 3Lensa Buka Program VDP, Peneliti Keamanan Berkesempatan Raih Sertifikat dan Masuk Hall of Fame
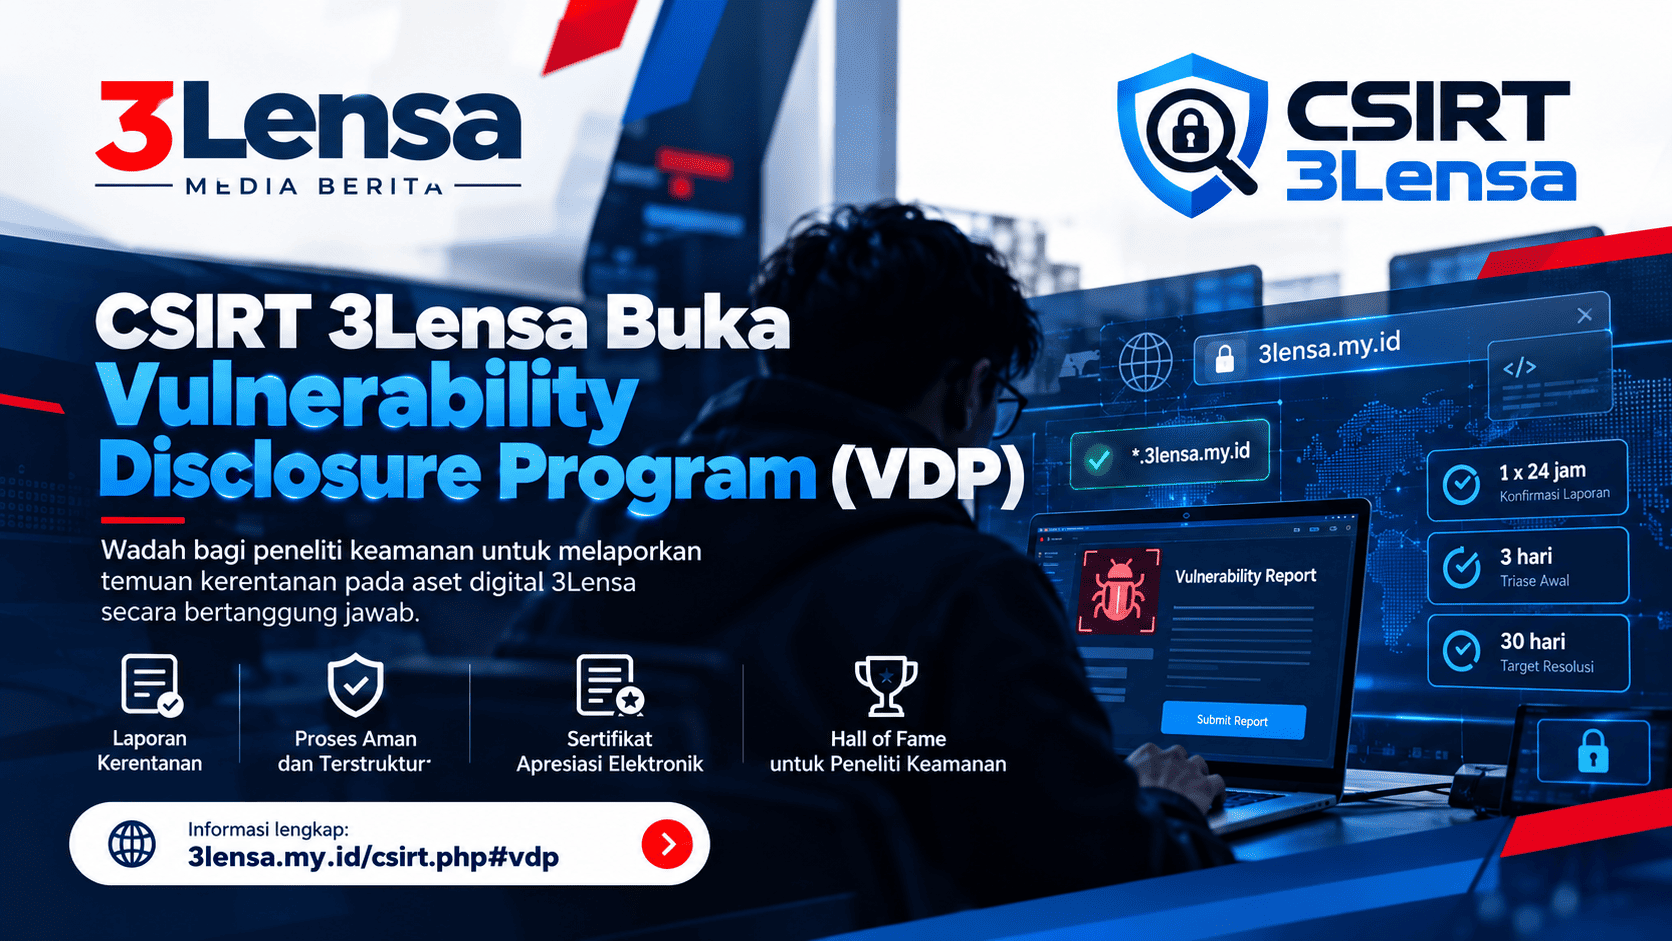
3Lensa — CSIRT 3Lensa membuka Vulnerability Disclosure Program (VDP) sebagai wadah bagi peneliti keamanan untuk melaporkan temuan kerentanan pada aset digital yang berada dalam lingkup 3Lensa.
Program ini menjadi bagian dari upaya CSIRT 3Lensa dalam meningkatkan keamanan platform sekaligus membangun komunikasi yang bertanggung jawab dengan komunitas keamanan siber.
Terbuka bagi Peneliti Keamanan
Melalui program VDP tersebut, peneliti keamanan yang menemukan potensi kerentanan pada sistem 3Lensa dapat menyampaikan laporan kepada tim CSIRT untuk dilakukan proses pemeriksaan dan penanganan.
🎁 Dapatkan Penawaran Spesial → Promo terbatas, klik sekarang!Aset yang tercantum dalam lingkup program meliputi *.3lensa.my.id, situs utama https://3lensa.my.id, serta subdomain lain yang berada di bawah domain 3lensa.my.id.
Setiap laporan akan melalui proses triase dan penanganan sesuai dengan ketentuan yang berlaku dalam program. CSIRT 3Lensa juga mencantumkan target konfirmasi laporan dalam waktu 1 x 24 jam, triase awal hingga 3 hari, serta target resolusi hingga 30 hari.
Apresiasi untuk Pelapor
Peneliti keamanan yang memberikan laporan valid dan memenuhi ketentuan program dapat memperoleh bentuk apresiasi dari CSIRT 3Lensa.
Apresiasi yang disediakan meliputi Sertifikat Apresiasi Elektronik serta pengakuan melalui Hall of Fame sebagai bentuk penghargaan terhadap kontribusi peneliti keamanan.
Hall of Fame tersebut menjadi ruang untuk memberikan pengakuan kepada security researcher yang telah berkontribusi dalam membantu menemukan dan melaporkan kerentanan pada aset 3Lensa.
Ketentuan dan Batasan Program
Untuk menjaga proses pengujian tetap bertanggung jawab, CSIRT 3Lensa menetapkan sejumlah aktivitas yang tidak termasuk dalam cakupan program.
Beberapa di antaranya adalah kerentanan yang membutuhkan akses fisik, social engineering, DDoS, spam, self-XSS, serta kerentanan yang terdapat pada sistem atau layanan pihak ketiga.
Peneliti keamanan diharapkan melakukan pengujian secara bertanggung jawab dan tidak melakukan tindakan yang dapat mengganggu ketersediaan maupun integritas sistem.
Bagaimana Cara Melaporkan?
Peneliti yang menemukan kerentanan dapat mengirimkan laporan melalui kanal pelaporan yang disediakan oleh CSIRT 3Lensa.
Untuk laporan yang bersifat sensitif, CSIRT 3Lensa juga menyediakan mekanisme enkripsi menggunakan PGP untuk membantu menjaga kerahasiaan informasi selama proses pelaporan.
Informasi lengkap mengenai cakupan aset, ketentuan program, kanal pelaporan, SLA, serta mekanisme apresiasi dapat dilihat melalui halaman resmi CSIRT 3Lensa.
Informasi lengkap: https://3lensa.my.id/csirt.php#vdp
Melalui program VDP ini, CSIRT 3Lensa mengajak komunitas keamanan siber untuk turut berkontribusi dalam menemukan dan melaporkan potensi kerentanan secara bertanggung jawab demi meningkatkan keamanan ekosistem digital 3Lensa.